Live Hacking Event de Meta en la ekoparty 2026
El otro Live Hacking Event de la semana fue el de Meta. 46 reportes, el programa más duro que hay, y una verdad incómoda: ahí se paga la privacidad.
En octubre estuve en la ekoparty, en Buenos Aires, y participé del Live Hacking Event de Meta. Fue, de lejos, el más duro en el que me tocó estar.
El programa de Meta (bugbounty.meta.com) es de los más exigentes que existen: en él participan algunos de los mejores hunters del mundo, y el estándar para que algo cuente como hallazgo es altísimo. No es un lugar para lucirse, es para medirse. Justo por eso quise correr ahí mi sistema, DS-AI: si funcionaba contra Meta, funcionaba contra cualquiera.
Para las pruebas autenticadas nos dieron acceso a herramientas internas, Muse y FBDL entre ellas. A FBDL le saqué el jugo. Tener ese nivel de acceso es otra cosa: ves la superficie de verdad, no la que queda expuesta desde afuera.
Era la primera vez que entraba al programa de Meta, así que empecé de cero, sin reputación ni historial, que en un lugar así pesa. Terminé mandando 46 reportes. Muchos fueron válidos, pero no pagados, y esa es la parte que vale la pena entender. El foco de Meta es la privacidad. Un hallazgo puede ser una falla real, bien encontrada, y si no toca datos de usuarios queda fuera de la recompensa igual. Es una regla dura, pero honesta, y te obliga a pensar distinto sobre qué es impacto.
Todavía está todo en revisión. Ya me pagaron uno, y los seis que están triageados seguramente sumen puntos y recompensa cuando se cierren. La foto de hoy es esta: seis triageados, cuatro en cola y uno en pausa porque Meta me pidió más información. Como entré sin historial, cada reporte que se valida mueve la tabla.
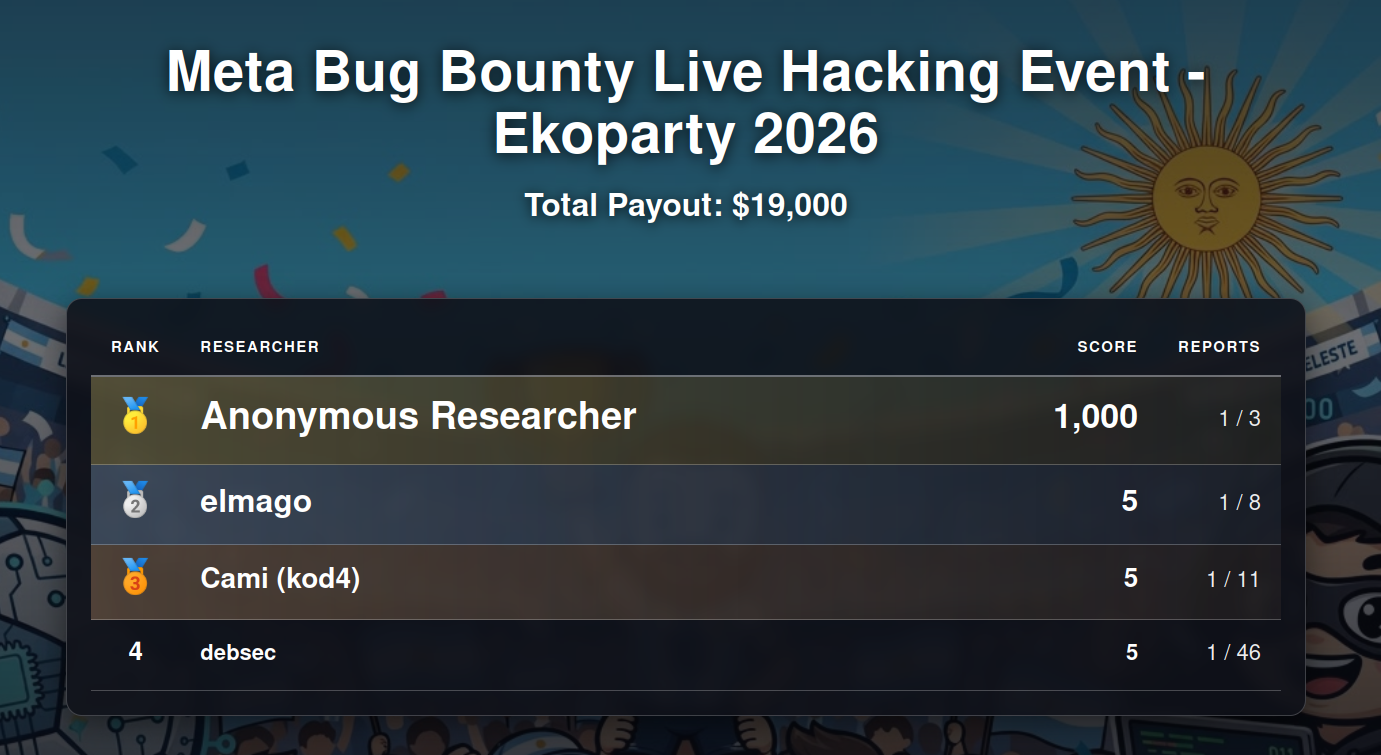
Así va la tabla hoy, todavía en revisión.
Qué encontré no lo voy a contar: sigue en proceso y va bajo divulgación coordinada, como siempre.
Me quedo con dos cosas. Que el sistema aguantó el entorno más difícil que hay. Y que cada programa tiene sus propias reglas: leerlas bien, y aceptar cuando un bug no entra, también es parte del oficio.
Esto todavía no termina: cuando Meta vaya cerrando los reportes, voy actualizando los números aquí.